

Cybersicherheit ist der neue Brandschutz

Die Heizungssteuerung meldet sich per App, die Warmwasserbereitung wird über WLAN konfiguriert, und der Servicetechniker greift per Fernwartung auf alle Komponenten zu. Was den Gebäudebetrieb erleichtert, macht ihn auch angreifbar. Effektive Hacks lassen sich nicht nur in großer Zahl zugleich ausführen, sondern sind überdies immer schwerer zu erkennen. Der zunehmende Einsatz von KI und die Verfügbarkeit von Schadsoftware im Darknet erleichtern automatisierte und personalisierte Angriffe.
Manipulierte Sicherheitstechnik ist besonders problematisch. Wo die Außerbetriebsetzung erst bei Anforderung der Funktion auffällt, ist es oft zu spät. Statt Anlagen direkt abzuschalten, manipulieren Angreifer mitunter graduell einzelne Parameter, verschieben Regelkurven oder verändern Sollwerte.
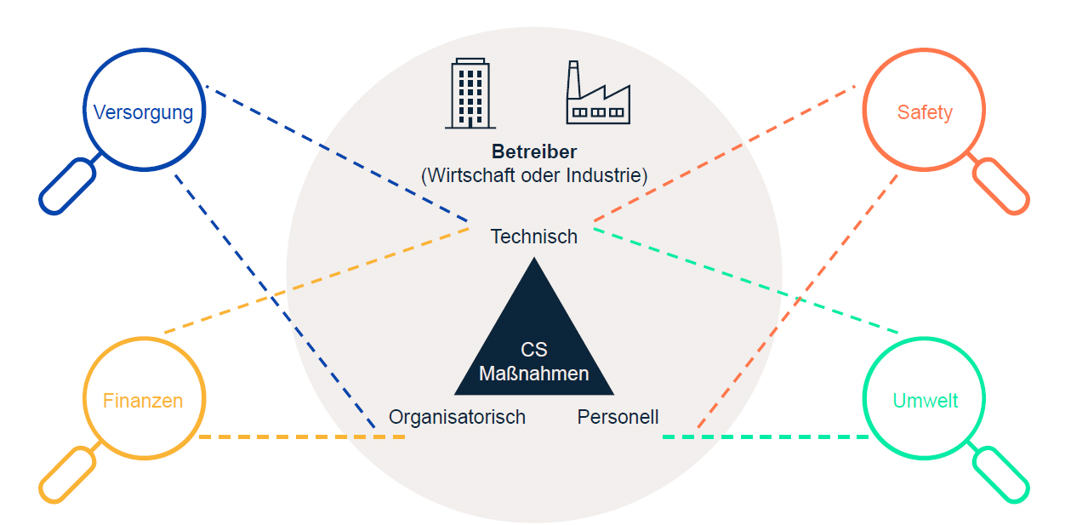
Dadurch bekommen Mängel bei der Cybersicherheit eine ebenso große Bedeutung wie Mängel beim Brandschutz. Denn sie gefährden die Sicherheit von Menschen, Sachwerten und der Umwelt oder stören teils die Betriebsabläufe. Besonders in vernetzten Gebäuden und Anlagen sind IT-Sicherheit und physische Sicherheit nicht mehr voneinander zu trennen – Schwachstellen im digitalen System können reale Schäden verursachen. Deshalb ist ein ganzheitlicher Schutzansatz erforderlich, der technische, organisatorische und personelle Maßnahmen integriert.
KNX, WLAN, Bluetooth: Neue Bedrohungen für bewährte Systeme
Die Vernetzung moderner TGA-Komponenten erfolgt zum Beispiel über BACnet, KNX, WLAN, Bluetooth oder ZigBee. Viele dieser Übertragungsstandards wurden mit Fokus auf Funktionalität und Interoperabilität entwickelt – Sicherheitsaspekte wie Verschlüsselung oder Authentifizierung spielten noch nicht die Rolle, die sie heute spielen. Diese Schwachstellen nutzen Hacker systematisch aus.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor diesem Hintergrund vor steigendem Schutzbedarf bei sicherheitsrelevanten Systemen wie Brennersteuerungen, Notkühlanlagen oder Zutrittskontrollsystemen. Für Haustechniker und ausführende Betriebe bedeutet das: Cybersicherheit entwickelt sich vom IT-Randthema zu einer Kernkompetenz.
Zudem verschärfen rechtliche Vorgaben die Anforderungen, etwa die EU-Richtlinie zur Stärkung der Cybersicherheit (NIS-2), die Technische Regel zur Betriebssicherheit (TRBS 1115-1 Cybersicherheit für sicherheitsrelevante Mess-, Steuer- und Regeleinrichtungen) oder die DIN EN 50710 (Anforderungen an Ferndienste für Brandsicherheits- und Sicherheitsanlagen).
Auch wenn die Musterbauordnung bislang nicht explizit um Aspekte der Cybersicherheit ergänzt wurde, ergibt sich bereits aus den Grundpflichten nach § 3 (Allgemeine Anforderungen) und § 14 (Brandschutz) die Notwendigkeit, den Schutz vor digitalen Angriffen mitzudenken. Ein modernes Verständnis des Sicherheitsbegriffs umfasst nicht nur bauliche und technische Gefahren, sondern schließt die Cybersicherheit als integralen Bestandteil ein – vor allem bei vernetzten, automatisierten oder fernüberwachten Anlagen.
Cybersicherheit von Anfang an planen
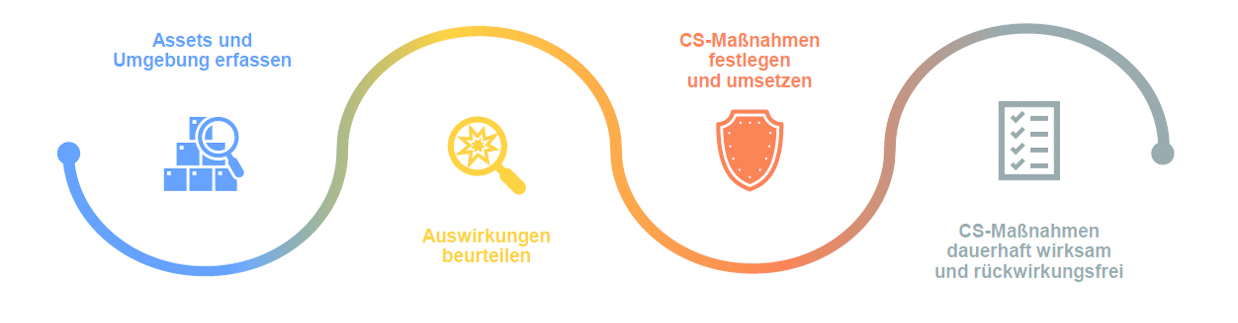
Cybersicherheit beginnt schon bei der Planung und erfordert eine strukturierte Risikoanalyse, die kritische TGA-Komponenten identifiziert und Schnittstellen sowie deren potenzielle Bedrohungen bewertet. Die daraus abgeleitete Gefährdungsbeurteilung adressiert die Risiken für Menschen, Sachwerte und Umwelt. Dabei müssen die Vernetzung, Ausfallszenarien, Manipulationsmöglichkeiten und Verantwortlichkeiten klar erfasst werden. Da hierfür sowohl anlagentechnisches als auch Cybersicherheits-Know-how nötig ist, empfiehlt sich die Unterstützung durch interdisziplinär aufgestellte Experten wie TÜV SÜD.
Praktische Handlungsempfehlungen für die Cybersicherheit
Idealerweise wird das Cybersicherheitskonzept parallel zur technischen Auslegung der Anlage entwickelt. Dabei ist eine Netzwerktopologie mit klarer Segmentierung zu definieren. Gleichzeitig müssen die Verantwortlichkeiten zwischen IT und der OT – und damit in vielen Fällen der Haustechnik eindeutig geklärt werden, um spätere Konflikte zu vermeiden.
Bei Ausschreibung und Vergabe sollten Anforderungen an die Cybersicherheit fester Bestandteil der Leistungsverzeichnisse sein. Für Sicherheitszertifikate und Konformitätsnachweise ist ein belastbarer Nachweis sinnvoll. Ebenso ist zu prüfen, ob Aspekte wie Update-Fähigkeit, Fernwartungskonzepte und der Herstellersupport angemessen bewertet wurden – denn sie gelten als zentrale Faktoren für die langfristige Sicherheit und Betriebsstabilität vernetzter Systeme.
Während der Installation und Inbetriebnahme sind werkseitige Standardzugänge sofort zu ändern und durch sichere, individuelle Passwörter zu ersetzen. Unnötige Dienste und Schnittstellen sollten deaktiviert werden. Der Datentausch muss verschlüsselt und zum Beispiel über gesicherte VPN-Verbindungen erfolgen. Bei Firmware-Updates kommt es auf schnelle Reaktionszeiten an.
Am Ende der Wartung gilt es nochmal zu prüfen:
- Sind alle Zugänge wieder getrennt?
- Alle Änderungen lückenlos dokumentiert?
Das schafft nicht zuletzt Transparenz für Auditierungen oder Prüfungen.
Cybersicherheit beginnt beim Menschen
Bevor Maßnahmen wirksam umgesetzt werden können, braucht es zunächst ein gemeinsames Verständnis: Alle Beteiligten – von Planern und Betreibern über Mitarbeitende bis hin zu externen Dienstleistern – müssen die Relevanz von Cybersicherheit verstehen. Ein besonderes Augenmerk verdienen darüber hinaus potenzielle Risiken und Wechselwirkungen zwischen TGA-Systemen. Sind alle Punkte bedacht, lassen sich sinnvolle Schutzmaßnahmen ableiten und erfolgreich umsetzen.
Zur Dokumentation der Schutzmaßnahmen gehören
- aktuelle Netzwerktopologien,
- vollständige Inventare aller Regel- und Steuerkomponenten und
- präzise Funktionsbeschreibungen vernetzter Systeme.
Eine detaillierte Auflistung sicherheitsrelevanter Komponenten ermöglicht die gezielte Überwachung kritischer Bereiche. Regelmäßige Schulungen und Sensibilisierungen schaffen das notwendige Bewusstsein und sorgen dafür, dass Vorgaben nicht nur bekannt sind, sondern im Alltag angewendet werden: So lassen sich nicht nur etwaige Störungen erkennen, sondern auch Wechselwirkungen zwischen TGA-Systemen aufdecken und richtig einschätzen.
Cybersicherheit integriert statt isoliert denken
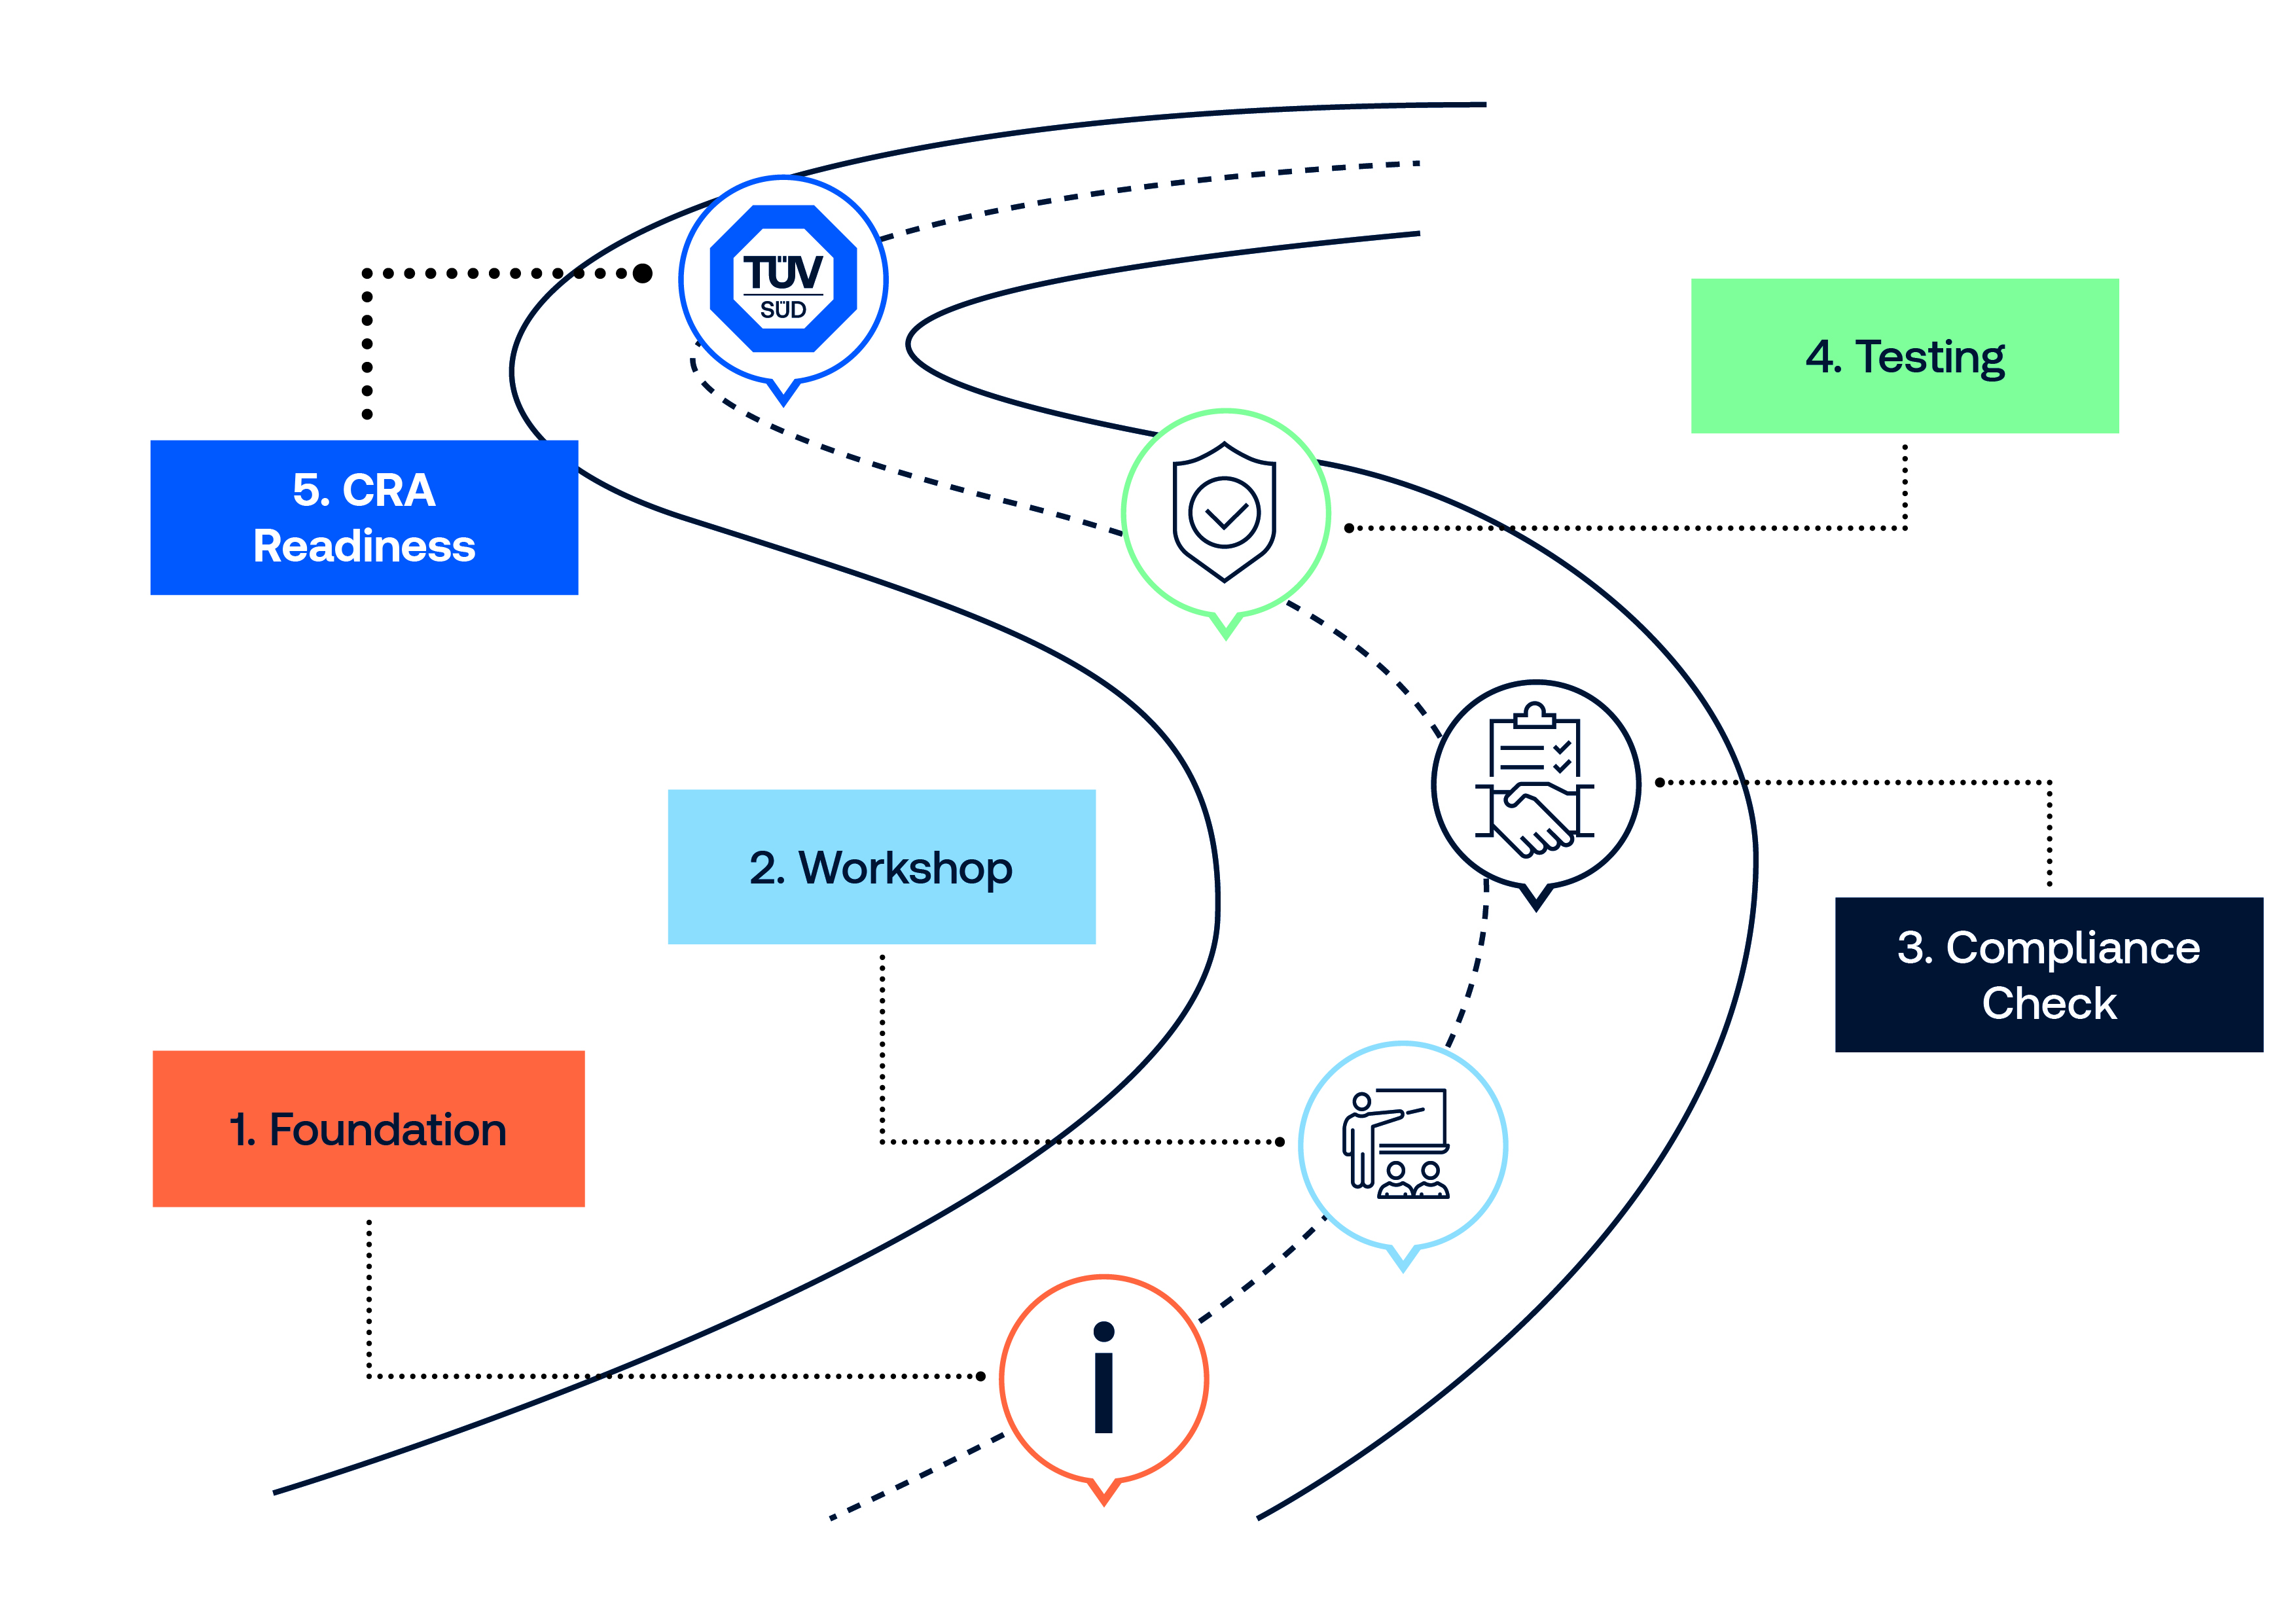
Die Vorteile vernetzter Systeme überwiegen die Risiken, wenn Cybersicherheit von Anfang an mitgedacht wird. Und wenn so viel wie nötig vernetzt wird, anstatt so viel wie möglich. Entscheidend ist die koordinierte und übergreifende Zusammenarbeit zwischen Planern, Handwerkern, Automatisierungsexperten und Fachleuten für Cybersicherheit. Prüforganisationen wie TÜV SÜD unterstützen mit interdisziplinärer Expertise und entwickeln ganzheitliche Konzepte für alle Projektphasen. So wird Cybersicherheit zum integralen Bestandteil moderner Gebäudetechnik. Cyberangriffe lassen sich dann genauso wirksam bekämpfen wie Brände.
Dr.-Ing. Stefan Siegfried Veit, Ingenieur der Elektrotechnik (B. Eng.) und Energie- und Umweltmanagement (MBA), leitet die Abteilung Elektro- und Gebäudetechnik bei TÜV SÜD Industrie Service in Augsburg. Im Rahmen seiner Promotion befasste sich Dr. Veit mit Methoden zur risikoorientieren Planung von Prüffristen im Reals-Estate Bereich. Sein Berufsalltag als Prüfsachverständiger umfasst bau- und planungsbegleitende Prüfungen, Fehlerdiagnosen und die Erstellung von Gutachten. Darüber hinaus engagiert er sich als Senior Expert in der Gremien- und Verbandsarbeit.
Die wichtigsten Cybersicherheitstipps auf einen Blick
- Netzwerksegmentierung: Strikte Trennung zwischen IT- und OT- oder TGA- und Haustechnik-Netzen verhindert, dass Angreifer über kompromittierte Geräte auf sicherheitsrelevante Systeme zugreifen können.
- Komponentenhärtung: Regelmäßige Firmware-Updates, Deaktivierung unnötiger Dienste und Verwendung sicherer Übertragungsprotokolle. Werkseitige Standardpasswörter werden durch komplexe, individuelle ersetzt.
- Sichere Fernzugriffe: VPN-Verbindungen mit Zwei-Faktor-Authentifizierung ersetzen unverschlüsselte Internetverbindungen. Wartungszugänge werden zeitlich begrenzt und protokolliert.
- Kontinuierliche Überwachung: Moderne Monitoring-Systeme erkennen ungewöhnliche Netzwerkaktivitäten, veränderte Systemkonfigurationen oder manipulierte Sensorwerte.


